
每 15 秒敲一次門,P7 DarkSword 把 iPhone 的抽屜逐一拉開

十五秒,夠喝一口水,夠滑過一則限時動態。在資安公司 iVerify 的報告裡,十五秒是某支 iPhone 向陌生伺服器報到的固定節奏:照片、備忘錄、鑰匙圈、加密錢包,照著節拍被一一寄出門。
10 月 8 日,iVerify 在官方部落格發文(經 IT之家 10 月 9 日轉述),披露一支名為 P7 DarkSword 的 iOS 間諜軟體變種。名字唸起來像奇幻小說裡的魔劍,做的事情卻非常現實:一邊抹掉自己在裝置上的痕跡,一邊把手機裡的抽屜逐一拉開。
它在 iPhone 裡做什麼
先把可驗證的事實攤開。iVerify 的發現始於今年 8 月,當時他們調查一起 DarkSword 家族的感染事件,深入分析後確認攻擊者用的是一個此前未見的變種,於是以對方改寫程式碼時使用的 p7_ 變數前綴,將它命名為 P7 DarkSword。
按部落格說明,這個變種的升級集中在隱蔽、穩定與功能三個面向:
- 注入位置:植入程式跑進 iPhone 的 SpringBoard(桌面主程式),透過 /beacon 端點每 15 秒向攻擊者伺服器發出一次請求,雙向通訊,間隔還能遠端調整。
- 指令清單:攻擊者可下達檔案讀取、照片上傳、應用程式枚舉(列出裝了哪些 App)、磁碟掃描、JavaScript 執行等指令。
- 隱蔽手筆:移除 HTTP 請求與系統日誌 syslog 中的除錯紀錄,減少行程注入次數,並利用瀏覽器 localStorage 防止同一臺裝置被重複利用。
至於影響機型與感染途徑,原文均未披露。
它翻的是哪些抽屜
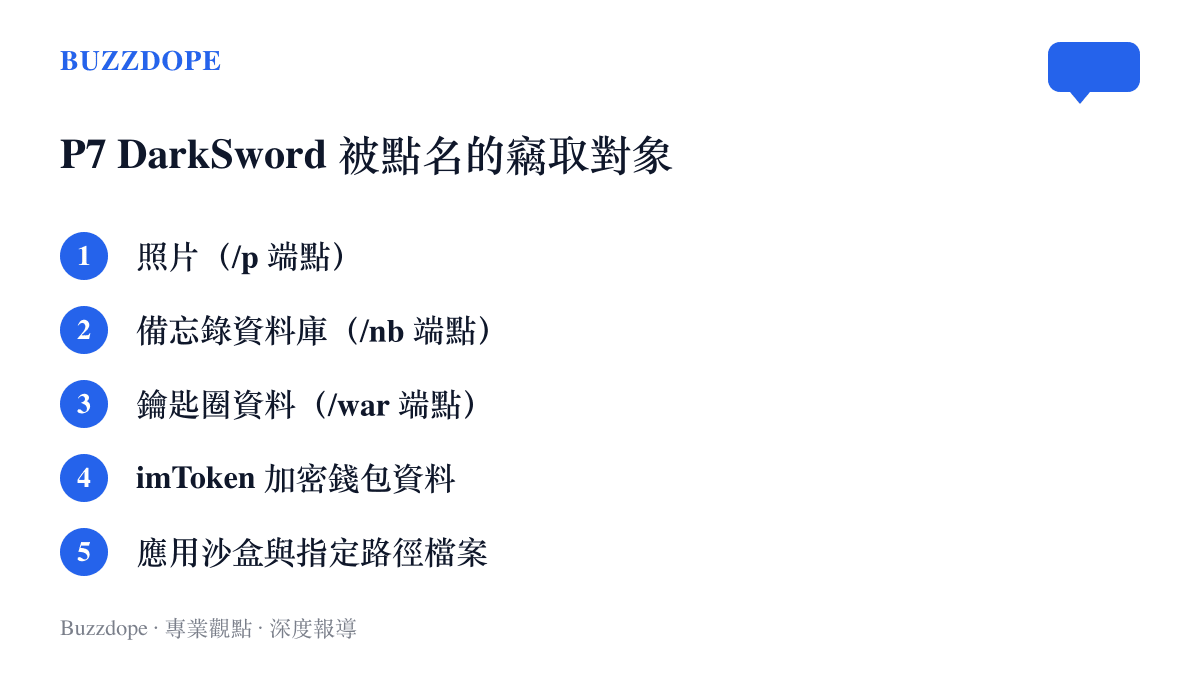
技術名詞之外,看清單更快。這支植入程式被點名的能力,條列如下:
- 照片:經 /p 端點外傳。
- 備忘錄:整個 Apple Notes 資料庫,走 /nb 端點。
- 鑰匙圈:裝置的鑰匙圈資料會先轉成 JSON,再連同錢包資料一起從 /war 端點送出。
- 加密錢包:程式會掃描已安裝的加密錢包應用,研究樣本中的 wallet_extract 指令可提取 imToken 錢包的相關資料。
- 其他檔案:應用沙盒內的檔案,以及指定路徑下符合條件的檔案,都在上傳範圍。
照片、備忘錄加上錢包,放在一起看,大概就是一支手機最私密的形狀。
「iPhone 比較安全」這句話的舊帳
這則消息之所以刺眼,在於它踩在一句流傳多年的民間信仰上:iPhone 不會中毒。
那句信仰有它的來歷。2019 年拉斯維加斯 CES 會場,蘋果在場館外掛起巨型看板,寫著「What happens on your iPhone, stays on your iPhone.」(來源:公開報導)。封閉的 App Store、嚴格的審核、統一的更新管道,長年撐起這套安全敘事,也撐起 iPhone 在消費者與玩機社羣裡的號召力。先前安卓漲價後酷安玩家把性價比信仰折現成了 iPhone的那波討論,多少也是同一份信任的延伸。
這份敘事最出名的一次鬆動,發生在 2021 年 7 月。國際特赦組織與 Forbidden Stories 聯合十多家媒體啟動「飛馬計畫」調查,追查 NSO Group 的飛馬(Pegasus)間諜軟體,一份約五萬筆電話號碼的名單上,出現記者、人權工作者與國家元首(來源:公開報導)。飛馬最讓人心寒之處在於部分樣本能以「零點擊」方式安裝,目標連一條可疑連結都不必點,手機就淪陷了。同年 11 月,蘋果對 NSO Group 提出告訴(來源:公開報導)。
iVerify 這次並未把 P7 DarkSword 歸為國家級工具,也沒有公布感染規模。差別在於位置:注入 SpringBoard 這種貼著作業系統核心作息的手筆,過去多半出現在高端工具的報導裡,如今它出現在一份面向一般使用者的資安通報中。
再往前翻一頁更舊的帳。2014 年上映的紀錄片《第四公民》裡,史諾登在香港與律師會面時,請所有人把手機關進冰箱,隔絕竊聽。那是智慧型手機時代最早也最深入人心的一幅「手機不可全信」的畫面。十二年過去,冰箱也連上了網。
手工匠與 AI 批發
iVerify 在報告裡留下一段很有時代感的註腳。
這段話的背景,是生成式 AI 這兩年把惡意程式的量產成本壓得極低:套模板、換外皮、批發上架,資安圈見過太多粗糙的 AI 輔助樣本。於是「有沒有被認真打磨」反過來成了判讀線索:一個願意替植入程式移除日誌、設計防重複感染機制的作者,通常也打算長期經營這門生意。iVerify 的結論寫得很直白,DarkSword 的營運者仍在持續迭代。
對一般使用者來說,這代表眼前的東西有版本規劃,它會一直回來。
圍觀之後,能做的幾件事
資安新聞的標準結局,常是先緊張十分鐘,然後什麼都沒改。這幾年中文網路對反詐與資安題材的胃口其實不差,緬北電詐紀錄片在B站被看成了連續劇就是一例。緊張會退潮,幾個基本動作卻值得留下:
- 維持系統更新。蘋果的安全修補多半跟著系統版本發放,跳過幾個版本累積的風險不會消失。
- 不從 App Store 以外的管道安裝應用。來路不明的描述檔與企業證書應用,是 iOS 被反覆提醒多年的側門。
- 把錢包助記詞和手機分開存放,也別截圖存進相簿。P7 DarkSword 的清單上,相簿與錢包都在名單裡。
- 遇到異常耗電、異常流量這類老症狀,別只當手機舊了。
敲門聲與安靜的房間
十五秒一次的敲門,比多數人的呼吸檢查還規律,而它敲的時候,房間安靜得聽不見。
iVerify 沒有公布這支變種現今的感染規模,轉述報導中也未見蘋果的公開回應。可以確定的是,那句掛在 CES 巨型看板上的廣告詞,此刻重讀,語氣比 2019 年弱了一些。
你上一次打開設定,檢查手機裝過哪些描述檔,是什麼時候?