
信箱才剛修好,釣魚信已經抄走了微軟的故障編號

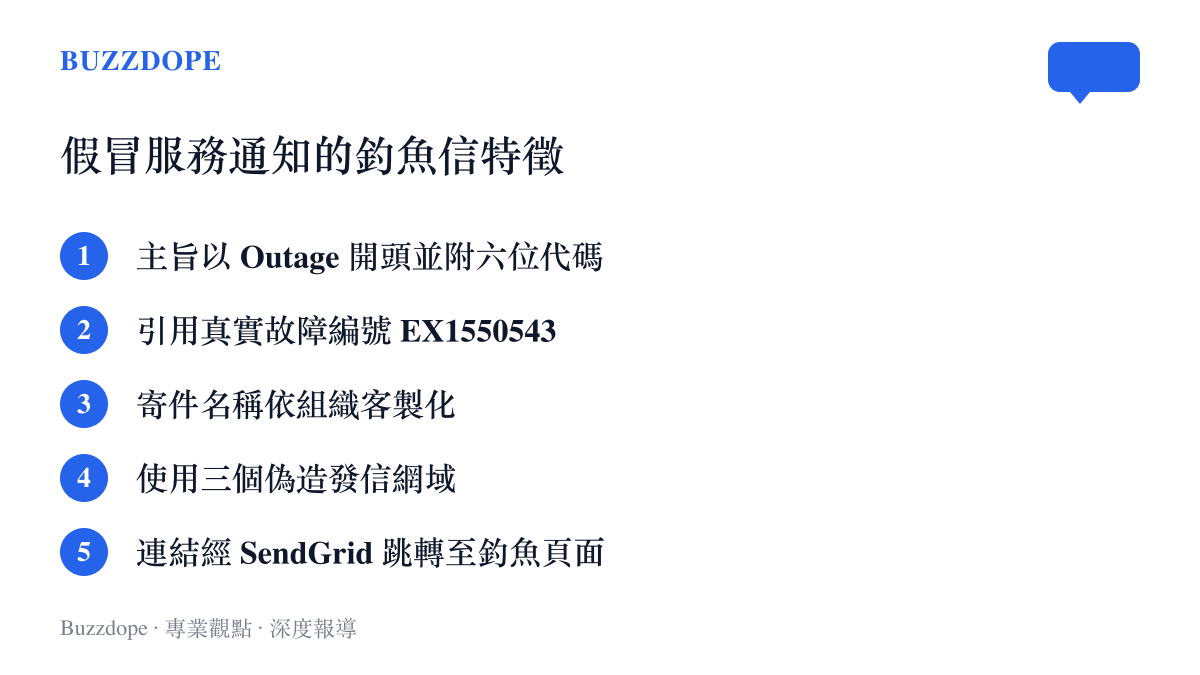
EX1550543。這串編號是真的:它是微軟為 11 月 12 日 Exchange Online 服務中斷記下的事件代號,微軟在 11 月 13 日宣布問題解決。而根據 IT之家 11 月 17 日引述的微軟說法,微軟威脅情報團隊就在 13 日當天監測到一場大規模釣魚攻擊,一批假冒「Microsoft 365 服務健康通知」的郵件流向美國多個行業的組織,信裡引用的,正是這串剛出爐的編號。
當機是真的,編號也是真的,整封信裡最不誠實的部分,只剩那條連結。
這封信哪裡看起來是真的?
微軟的調查把偽裝細節列得相當清楚。主旨一律以「Outage -」開頭,後接六位字元的代碼,格式像極了正規的事件單;寄件人顯示名稱則針對不同組織客製化,掛著「Outage Notification」或「Service Health」等字樣,乍看就像自家 IT 部門轉發的官方通報。
發信源使用了三個網域:moments-notice.com、planetmaison.com、newbooker.com。信內連結經過針對收件人客製的 SendGrid 點擊追蹤位址跳轉,最終指向 reallifeaccounting.com。SendGrid 是企業常用的郵件發送服務,經它轉手的連結,第一眼確實不容易起疑。
微軟判斷,這是一場衝著登入憑證而來的釣魚攻擊,目標是 Microsoft 365 帳號。
為什麼駭客專挑斷線那一刻出手?
釣魚信最怕的從來是查證,而大當機剛好把查證的時間壓到最短。11 月 12 日那天,Exchange Online 郵箱存取出現異常,Outlook 等服務不穩,部分地區用戶連收發信都有困難。帳單寄不出去、合約卡在雲端,整間公司的對外溝通同時失靈。
這批信的誘餌,正是「救回被攔截的郵件」。當機期間信發不出去,收件人最怕的就是郵件遺失,一個「點此恢復」的入口,在當下被按下去的機率比平常高得多。冒用真實編號更是精明的一步:就算有人起了疑心,把 EX1550543 拿去搜尋,查到的仍是微軟的正式公告,因為那場中斷確實發生過。假的信,借走了真事件的信用。
這套劇本也不新。2024 年 7 月資安公司 CrowdStrike 的更新釀成全球大當機,事發後不久,冒充修復指引的釣魚頁面就開始在網路上出現。往日常裡看,報稅季的假稅務通知、停車後收到的假繳費簡訊,走的都是同一條路:用真實事件製造急迫,跑在收件人查證的前面。釣魚(phishing)這個詞在 1990 年代的美國網路就出現了,當年騙的是撥接帳號,如今目標換成雲端辦公室的鑰匙,手法換湯不換藥。
這場當機到底有多大?
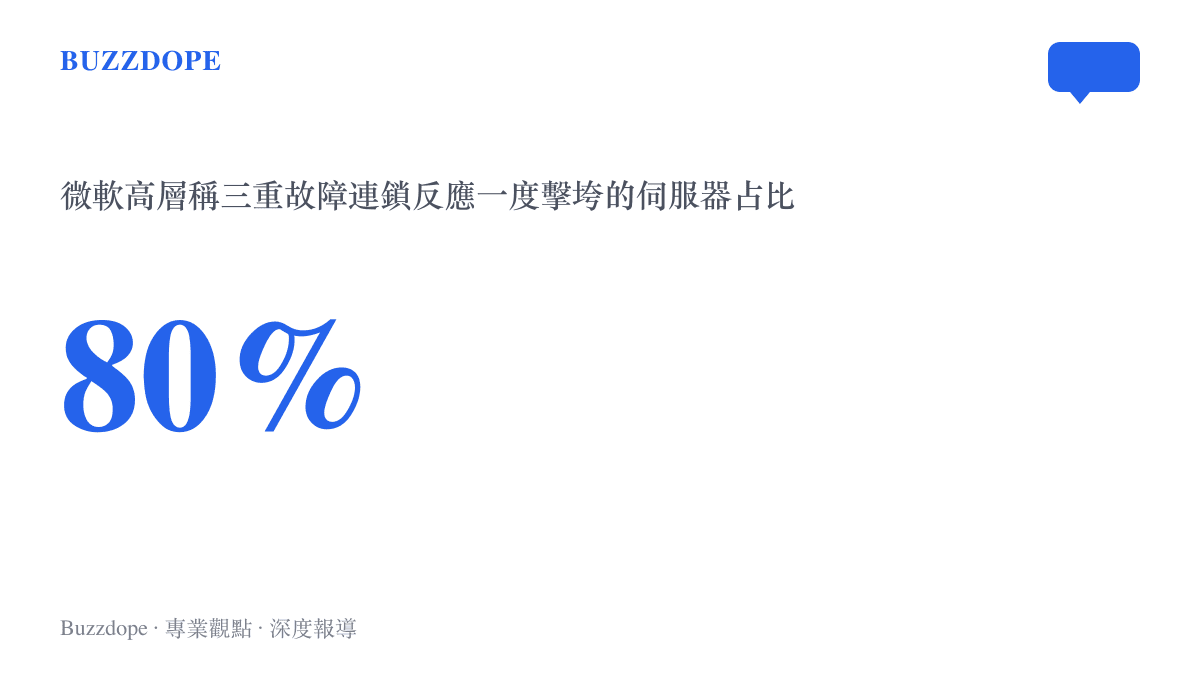
依 IT之家相關報導,這是微軟 2026 年最嚴重的一次當機。微軟高層事後解釋,三重故障引發連鎖反應,一度波及約 80% 的伺服器;微軟為此致歉,澄清底層問題已解決、與網路攻擊無關,並開放受影響企業申請費用抵扣,部分客戶則進一步尋求補償。
同一週還有另一場大斷線。美國 FAA 在 11 月 13 日因空管通信故障發布全國停飛令,網路上隨即有人把兩件事連在一起想,微軟還特地出面說明:沒有跡象顯示航班停飛與 Microsoft 365 當機有關。那場停飛的源頭,是我們先前寫過的一臺 2001 年採購的老路由器讓全美航班停了近五小時。
當機期間還有個插曲。根據日媒報導,不少日本企業只能重新啟用傳真機應急,三十年前的通訊設備成了斷網年代的備援。這個畫面被大量轉傳,荒謬裡帶著懷舊,也提醒眾人:越是把日常溝通押在單一雲端服務上,斷線的代價就越具體。
有人被騙走帳號了嗎?
就微軟目前的說法,還沒有。微軟表示,現有證據未能證實已有憑證被成功竊取,也未確認出現惡意軟體投遞或後續入侵;Microsoft Defender 相關安全產品已開始攔截這批惡意網域與釣魚郵件,並持續監測威脅動態。
給企業的建議是走檢查流程:安全團隊可透過 Microsoft Defender for Office 365 的威脅總管過濾可疑郵件,用 Defender XDR 的進階搜捕功能,排查郵件與連結的存取紀錄。給一般用戶的建議則只有一句話。
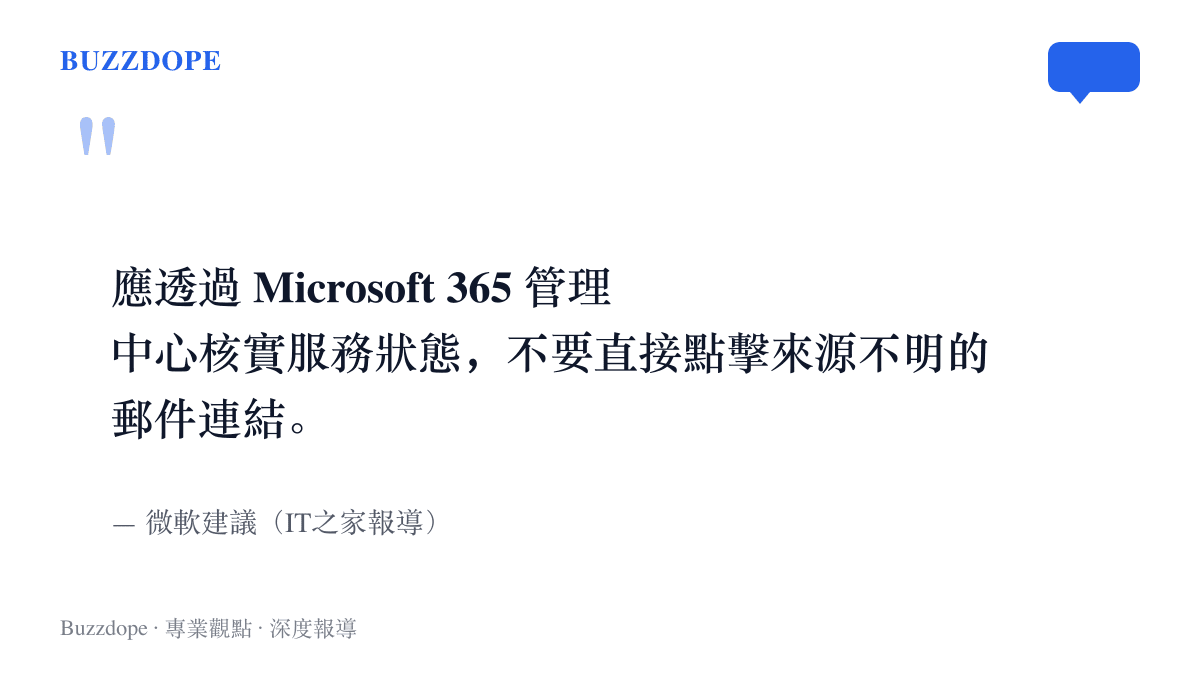
換句話說,想確認服務狀態,自己打開管理中心或官方狀態頁查,別從信裡的連結過去。這個動作,和先前假牛肉案裡網友翻配料表的自助驗貨出於同一種時代直覺:查證的責任,最後都落回每個人自己手上。
傳真機與釣魚信
斷線的那幾天,日本企業把傳真機重新接上線,用最舊的工具守住最基本的溝通。釣魚信則往另一個方向跑,用最新的故障、最新的編號,包裝最老套的騙局。一個往回退,一個往前趕,兩邊喫的都是同一種對單一系統的依賴。
下一次大規模當機來臨時,最先抵達信箱的會是修復通報,還是另一封連編號都抄對了的釣魚信?答案也許就藏在每個人點下滑鼠之前,那半秒的遲疑裡。